In breve
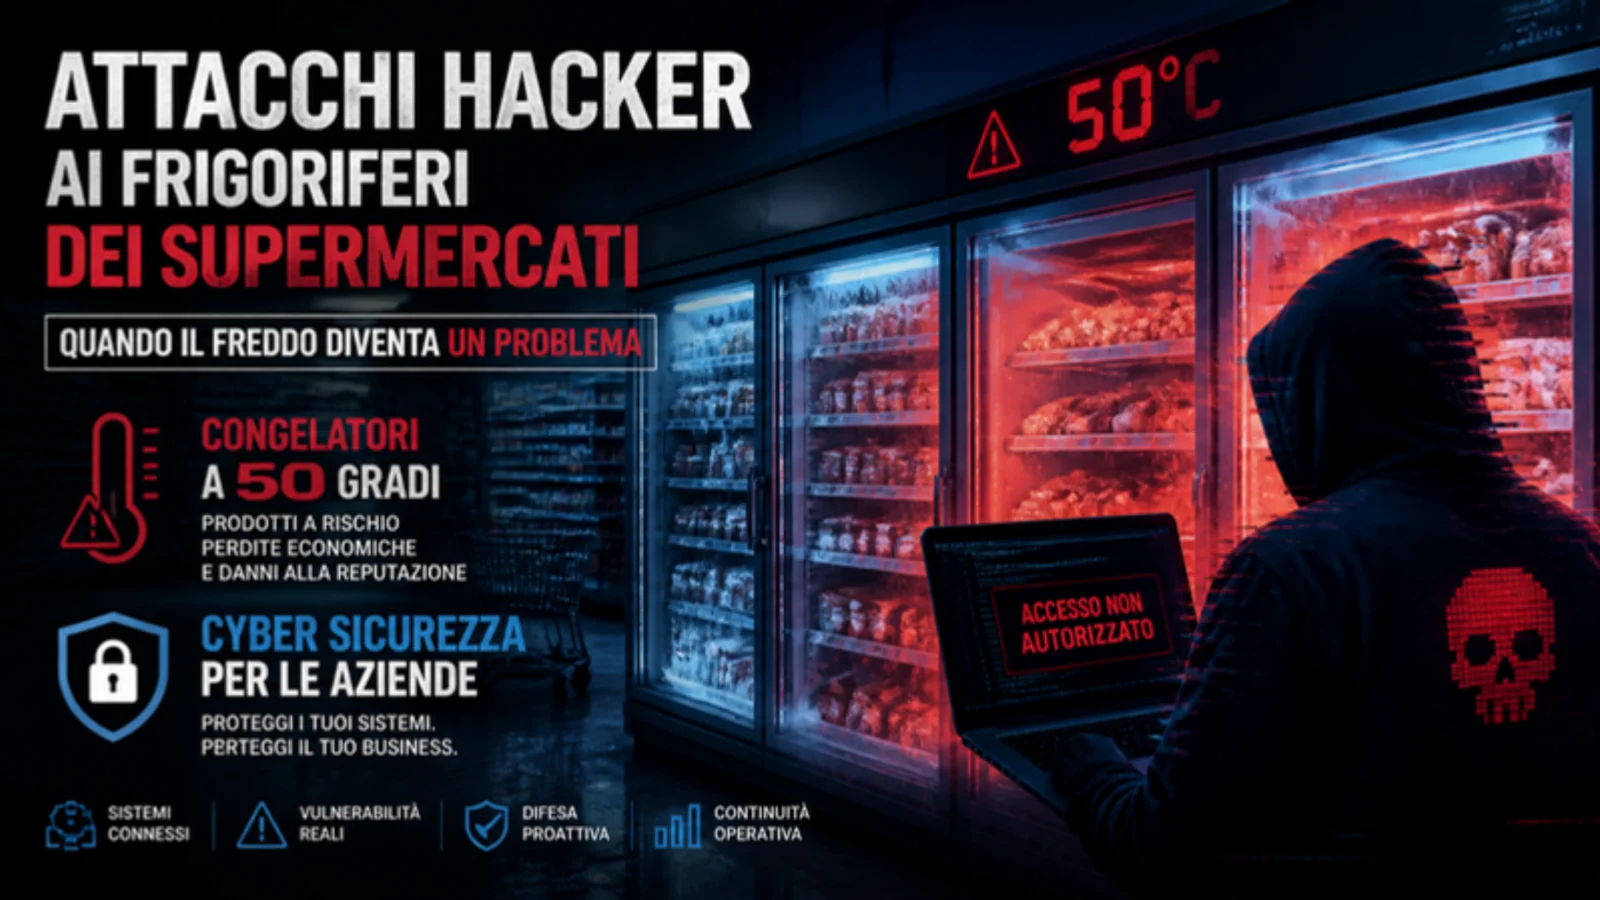
- Il 12 ottobre 2026 una serie di attacchi hacker ha alzato la temperatura dei banchi frigo e dei congelatori in centinaia di supermercati francesi, in alcuni casi fino a 50 gradi. Il 2 novembre è arrivata una seconda ondata in Belgio, Svezia, Irlanda, Paesi Bassi, Portogallo, Estonia, Finlandia e anche in Italia, con almeno quattro punti vendita colpiti in Sicilia.
- Gli attaccanti non hanno forzato porte blindate: sono entrati da centraline di controllo collegate a internet, con software non aggiornato e, in alcuni casi, ancora con la password di fabbrica.
- Non c’è una rivendicazione e non ci sono prove su chi ci sia dietro. Ma l’Europa avverte da tempo che attacchi di questo tipo fanno parte di una minaccia più ampia, quella che la Commissione europea chiama guerra ibrida.
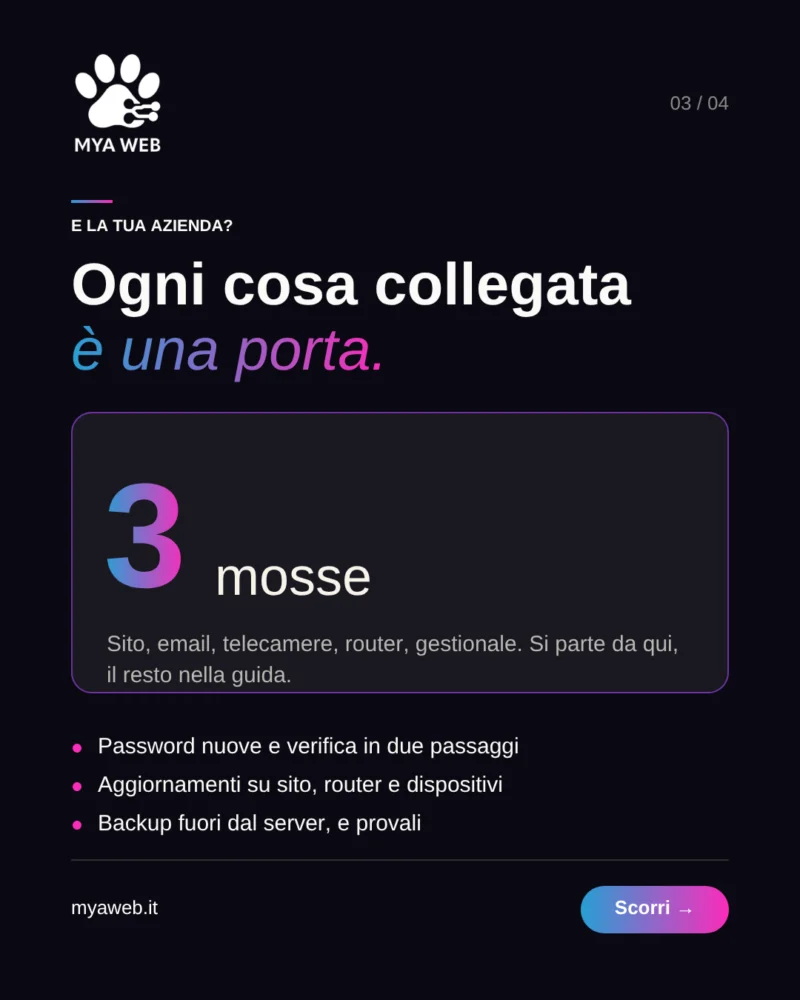
- Il punto per chi ha un’azienda è semplice: ogni cosa collegata a internet, dal sito alle telecamere, dal gestionale al router, è una porta. Qui trovi cosa controllare e da dove partire.
Un supermercato apre la mattina e trova i congelatori caldi, il gelato sciolto, la carne da buttare. Nessun guasto elettrico, nessun tecnico passato di notte. Qualcuno, da remoto, ha cambiato le impostazioni dell’impianto frigorifero e lo ha messo in sbrinamento continuo per ore.
Non è la trama di una serie tv: sono attacchi hacker veri. È quello che è successo in Europa nelle ultime settimane, e la notizia riguarda molto più dei supermercati. Riguarda qualsiasi impresa che ha qualcosa collegato a internet, cioè praticamente tutte.
Attacchi hacker ai supermercati: cosa è successo
- 11-12 ottobre 2026, Francia: un attacco colpisce gli impianti di refrigerazione di centinaia di supermercati. Il gruppo Mousquetaires parla di circa 300 punti vendita Intermarché e Netto, Coopérative U di meno di 100, e anche E.Leclerc conferma problemi in diversi negozi. In alcuni casi la temperatura arriva intorno ai 50 gradi e si sviluppano principi di incendio. Un solo punto vendita E.Leclerc in Alsazia stima quasi 220.000 euro di merce persa.
- 2 novembre 2026, seconda ondata: attacchi simili in Belgio (Delhaize, Carrefour, Intermarché, Spar e anche un negozio IKEA), Svezia, Irlanda, Paesi Bassi, Portogallo, Estonia, Lussemburgo e Finlandia.
- Italia: secondo quanto riportato dall’agenzia AFP, almeno quattro supermercati Coop gestiti dal Gruppo Radenza in Sicilia hanno subito un attacco al sistema di controllo remoto dei reparti surgelati. L’Agenzia per la Cybersicurezza Nazionale ha diffuso un’allerta.
In Francia la procura di Parigi ha aperto un’inchiesta, in Belgio lo ha fatto la procura federale. Nessuno ha rivendicato gli attacchi hacker e il Centro per la cybersicurezza belga ha dichiarato che forse non si saprà mai chi è stato.
Come sono entrati
Qui sta la parte che interessa a chi ha un’azienda, di qualsiasi settore. Gli impianti colpiti erano gestiti da centraline elettroniche che si possono controllare a distanza, comode per il tecnico che fa assistenza senza venire in negozio. Il problema è che molte di queste centraline erano:
- raggiungibili direttamente da internet, senza una rete protetta in mezzo;
- con software vecchio, mai aggiornato o non più aggiornabile perché il modello è fuori produzione;
- con la password di fabbrica, quella uguale per tutti e scritta nei manuali.
Le falle in alcuni di questi dispositivi erano note da mesi e il produttore aveva già rilasciato gli aggiornamenti. Chi li aveva installati è rimasto fuori dai guai. Chi no, si è ritrovato con i frigoriferi in mano a qualcun altro.
In altre parole: non serviva un attacco sofisticato. Bastava trovare le porte lasciate aperte, e su internet esistono strumenti che le cercano in automatico, tutto il giorno, in tutto il mondo.
Perché gli attacchi hacker riguardano anche la tua azienda
Un frigorifero sembra lontano dal mondo digitale. Eppure era collegato, e questo è bastato. Pensa a quante cose sono collegate nella tua attività:
- il sito web e il server su cui gira;
- la posta elettronica e il dominio aziendale;
- il gestionale, la fatturazione, il CRM;
- le telecamere, l’antifurto, il citofono smart;
- il router, le stampanti di rete, il NAS dove salvi i file;
- i macchinari con assistenza remota, il riscaldamento, le casse.
Ognuno di questi è una porta. Non serve essere una grande catena per diventare un bersaglio: gli attacchi hacker automatici non scelgono chi colpire in base al fatturato, colpiscono chi trovano scoperto.
L’Europa lo dice da tempo: la minaccia è anche geopolitica
Per gli attacchi hacker ai supermercati non c’è nessuna prova di un legame con uno Stato, ed è giusto dirlo con chiarezza. Ma il contesto è quello che le istituzioni europee descrivono da oltre un anno.
Già l’8 ottobre 2025, davanti al Parlamento europeo, la presidente della Commissione Ursula von der Leyen ha parlato apertamente di guerra ibrida: cavi sottomarini tagliati, aeroporti e centri logistici paralizzati da attacchi informatici, campagne di disinformazione. Una strategia pensata per colpire senza dichiararsi. Nel 2026 il tema è tornato più volte al centro dell’agenda europea, dopo gli episodi di sabotaggio in Germania e le incursioni di droni in diversi Paesi.
Anche ENISA, l’agenzia europea per la cybersicurezza, nel suo ultimo rapporto annuale ha analizzato quasi 4.900 incidenti in un anno e ha segnalato un punto che riguarda da vicino le piccole imprese: gli attacchi alla catena di fornitura. Chi attacca sfrutta il fornitore più debole per arrivare a tutti gli altri. La tua azienda può essere quel fornitore, oppure il cliente di un fornitore poco protetto.
Il messaggio, in sostanza, è uno: in Europa gli attacchi hacker non sono più un tema da reparto IT, sono una questione che riguarda la continuità di qualsiasi attività.
Cosa dicono le regole europee: NIS2 e Cyber Resilience Act
L’Europa non si limita agli avvisi. La direttiva NIS2, in vigore anche in Italia, impone obblighi di gestione del rischio informatico a molte aziende considerate importanti o essenziali, comprese alcune del settore alimentare e della distribuzione. Non riguarda ogni piccola impresa, ma spesso riguarda i loro clienti: chi è soggetto alla NIS2 deve controllare anche la sicurezza dei propri fornitori.
C’è poi il Cyber Resilience Act, il regolamento europeo sui prodotti con componenti digitali. Dall’11 settembre 2026 i produttori devono segnalare le vulnerabilità sfruttate attivamente e gli incidenti gravi, mentre gli obblighi principali sulla sicurezza dei prodotti arriveranno dal dicembre 2027. Attenzione però: le nuove regole valgono per i prodotti che entreranno sul mercato, non sistemano da sole i dispositivi già installati da anni nei negozi e negli uffici.
Tradotto per una PMI: le regole spingono tutta la filiera verso più sicurezza, e chi si fa trovare preparato davanti agli attacchi hacker parte avvantaggiato anche quando un cliente strutturato chiede garanzie sui fornitori.
Come difendersi dagli attacchi hacker: 7 controlli concreti
Contro gli attacchi hacker non servono budget da multinazionale. Servono ordine e qualcuno che controlli. Questi sono i punti da cui partire, gli stessi raccomandati dalle agenzie nazionali di sicurezza informatica dopo questi attacchi hacker.
- Fai l’elenco di tutto ciò che è collegato: dispositivi, software, servizi online. Per ognuno scrivi chi lo gestisce e chi ha accesso. Non puoi proteggere quello che non sai di avere.
- Chiediti se deve davvero stare su internet. Molti dispositivi non hanno bisogno di essere raggiungibili dall’esterno. Quelli che devono esserlo vanno messi dietro una rete protetta (VPN), non esposti direttamente.
- Cambia tutte le password di fabbrica e attiva la verifica in due passaggi dove è possibile: email, sito, hosting, gestionale, social.
- Aggiorna: sito, plugin, router, telecamere, firmware dei macchinari. Se un dispositivo non riceve più aggiornamenti, va isolato o sostituito.
- Separa le reti: il wi-fi per gli ospiti, i macchinari e i computer dell’ufficio non devono stare sulla stessa rete.
- Tieni backup fuori dal server, e prova ogni tanto a recuperarli. Un backup mai testato è una speranza, non una protezione.
- Decidi prima chi chiamare se qualcosa va storto: chi gestisce il sito, chi l’hosting, chi la rete. Durante un attacco non c’è tempo per cercare il numero giusto.
Il sito web è la porta più visibile
Tra tutti i punti di accesso, il sito è quello che chiunque può trovare con una ricerca su Google. Ed è spesso quello lasciato più a sé stesso: messo online, pagato, dimenticato. Un sito sicuro si basa su alcune cose precise:
- un server con certificazioni di sicurezza e un provider che interviene in fretta quando esce una falla;
- DNS gestiti correttamente e certificato SSL sempre attivo;
- dominio intestato all’azienda, non al fornitore;
- aggiornamenti regolari, backup automatici e protezioni contro gli accessi non autorizzati;
- pochi utenti amministratori, con password robuste e verifica in due passaggi.
Ne abbiamo parlato anche a ottobre, quando due vulnerabilità critiche in PHP hanno messo a rischio buona parte dei siti aziendali: la differenza l’ha fatta chi aveva qualcuno che controllava.
Come lavoriamo su questi temi
Per i siti che seguiamo lavoriamo con un provider strutturato, con server dotati di certificazioni di sicurezza, e ci occupiamo direttamente di DNS, certificati SSL, backup e aggiornamenti. Quando esce un avviso importante, come questo o come quello su PHP di ottobre, controlliamo i siti dei nostri clienti e li informiamo su cosa è successo e se devono fare qualcosa.
Non ci presentiamo come un’azienda di sicurezza industriale: per impianti, macchinari e reti complesse servono specialisti dedicati. Quello che facciamo è aiutarti a capire dove sei esposto, sistemare quello che riguarda la tua presenza online e, quando serve, metterti in contatto con il professionista giusto del nostro network selezionato.
Come parte della rete di esperti Mentor Digitali, la sicurezza è anche uno dei temi di cui parliamo più spesso con le imprese: non per spaventare, ma perché prepararsi costa molto meno che rimediare.
Domande frequenti
Una piccola impresa rischia davvero attacchi hacker?
Sì. La maggior parte degli attacchi hacker è automatica: programmi che scansionano internet in cerca di dispositivi e siti non aggiornati o con password deboli. Non scelgono la vittima in base alle dimensioni, colpiscono chi trovano scoperto.
Gli attacchi hacker ai frigoriferi dei supermercati sono un atto di guerra?
Al momento nessuno ha rivendicato gli attacchi e non ci sono prove pubbliche su chi li abbia compiuti. Le istituzioni europee però avvertono da tempo che gli attacchi informatici a servizi e infrastrutture fanno parte delle minacce ibride che l’Europa sta affrontando.
Da dove parto per proteggere la mia azienda?
Dall’elenco di tutto ciò che è collegato a internet, con chi lo gestisce e chi ha accesso. Poi password, aggiornamenti e backup. Sono passaggi semplici, ma vanno fatti con metodo e ripetuti nel tempo.
Il mio sito web può essere usato per attaccare la mia azienda?
Un sito non aggiornato può essere usato per rubare dati dai moduli di contatto, inviare spam a nome del tuo dominio, ospitare pagine truffa o rovinare la tua reputazione su Google. Per questo la manutenzione del sito fa parte della sicurezza aziendale.
Vuoi sapere quanto è esposta la tua attività?
Se hai un’azienda, un sito web, un e-commerce o semplicemente non sai chi si occupa di aggiornamenti, DNS e backup, partiamo da una verifica: controlliamo sito, dominio, certificati e accessi, e ti diciamo con chiarezza quanto sei esposto agli attacchi hacker e cosa sistemare per primo.
Lavoriamo con imprese di Milano, Monza Brianza e Brescia e da remoto in tutta Italia. Scrivici dalla pagina contatti oppure su WhatsApp: rispondiamo entro 24 ore lavorative.
Fonti: The Hacker News, Cybersecurity360, Agenda Digitale, Today.it, AGI, La Notizia sul rapporto ENISA.